Analisis serangan Microsoft 365 November 2026: pencurian identitas aplikasi, AI agentik, zero-day Outlook, dan gangguan layanan yang terpisah.
Serangan Microsoft 365 November 2026 terutama menyoroti penyalahgunaan kredensial aplikasi untuk mengakses Microsoft Entra ID, Azure, dan data Microsoft 365. Pada bulan yang sama, Microsoft juga mengonfirmasi eksploitasi kerentanan Outlook; tetapi gangguan Microsoft 365 pada 12 November merupakan peristiwa terpisah dan belum terbukti sebagai serangan siber.
Bagi perusahaan yang mengandalkan email, SharePoint, Microsoft Graph, atau integrasi API, pelajaran terpentingnya bukan sekadar mengaktifkan autentikasi multifaktor (MFA) untuk karyawan. Identitas aplikasi, client secret, dan hak akses layanan juga harus diperlakukan sebagai aset yang dapat diserang.
Tiga peristiwa yang perlu dibedakan
Peristiwa
Fakta yang terkonfirmasi
Batas kesimpulan
Penyalahgunaan identitas aplikasi, teramati sejak 28 Oktober dan diteliti pada 1–6 November
Penyerang menggunakan kredensial aplikasi yang valid untuk mengakses sebagian tenant Microsoft Entra ID serta sumber daya Azure dan Microsoft 365.
Bukan bukti adanya kerentanan baru di Microsoft 365 ataupun bahwa semua tenant Microsoft terdampak.
CVE-2026-124194, diumumkan 10 November
Microsoft mengonfirmasi eksploitasi kerentanan spoofing pada Microsoft Office Outlook.
Ini terkait aplikasi Outlook yang rentan, bukan bukti kompromi massal layanan Exchange Online.
Gangguan Microsoft 365, 12–13 November
Sejumlah layanan mengalami masalah akses; Microsoft meneliti kegagalan server dan proses koneksi.
Microsoft menyatakan tidak ada indikasi aktivitas siber berbahaya sebagai penyebab; akar masalah final belum dapat dipastikan pada pembaruan yang ditinjau.
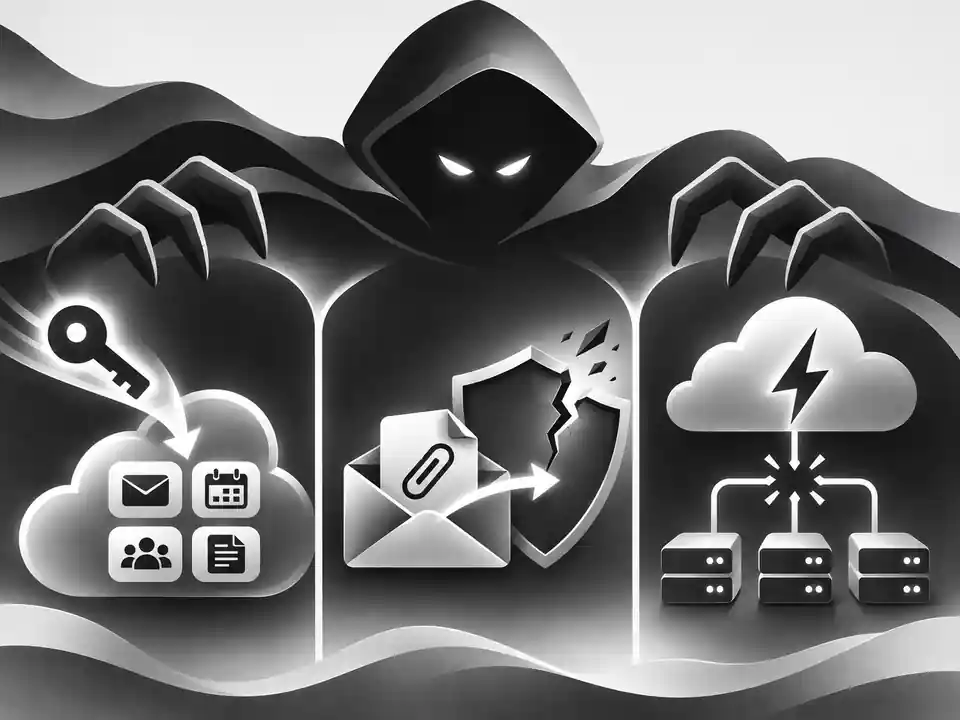
Perbedaan ini menentukan respons. Serangan kredensial membutuhkan investigasi identitas dan kemungkinan kebocoran data. Kerentanan Outlook memerlukan patch. Sementara itu, outage memerlukan pemantauan status layanan dan rencana kesinambungan operasional.
Penyalahgunaan identitas aplikasi, kerentanan Outlook, dan outage adalah tiga jenis insiden berbeda.
Kronologi serangan Microsoft 365 November 2026
Sejak Agustus 2026: Microsoft mengamati penggunaan framework AI agentik untuk mencari kredensial dan kunci API yang terekspos pada repository publik.
28 Oktober 2026: Microsoft mulai melihat autentikasi service principal yang berhasil dari infrastruktur mencurigakan dengan kredensial aplikasi yang valid.
1–3 November 2026: Todyl menginvestigasi akses tidak sah ke lingkungan Microsoft 365 dan Azure milik penyedia layanan TI atau managed service provider (MSP), termasuk tenant pelanggan hilir.
5 November 2026: Microsoft Threat Intelligence menerbitkan temuan mengenai penggunaan AI agentik untuk menemukan dan menyalahgunakan secret.
6 November 2026: Todyl memperbarui analisisnya dan menghubungkan aktivitas yang ditelitinya dengan infrastruktur kampanye serupa yang diungkap Microsoft.
10 November 2026: Microsoft memperbaiki kerentanan Outlook CVE-2026-124194 yang telah dieksploitasi, dan CISA memasukkannya ke katalog Known Exploited Vulnerabilities.
12–13 November 2026: Microsoft 365 mengalami gangguan ketersediaan layanan yang, berdasarkan informasi yang tersedia, tidak terhubung dengan kampanye pencurian kredensial tersebut.
Bagaimana penyerang masuk melalui identitas aplikasi?
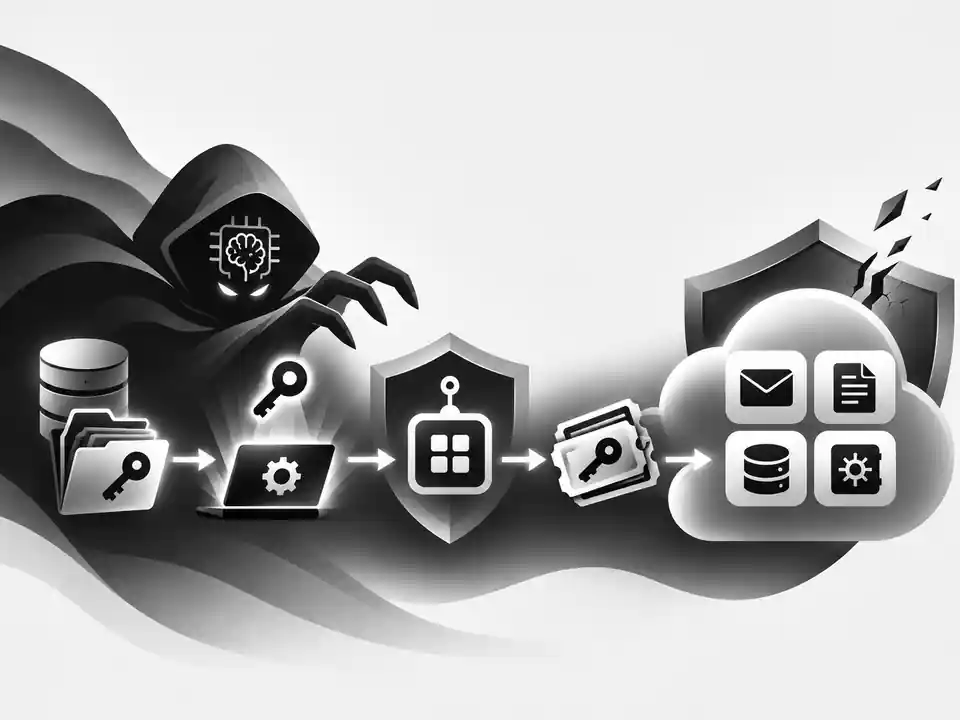
Kredensial aplikasi menjadi titik awal
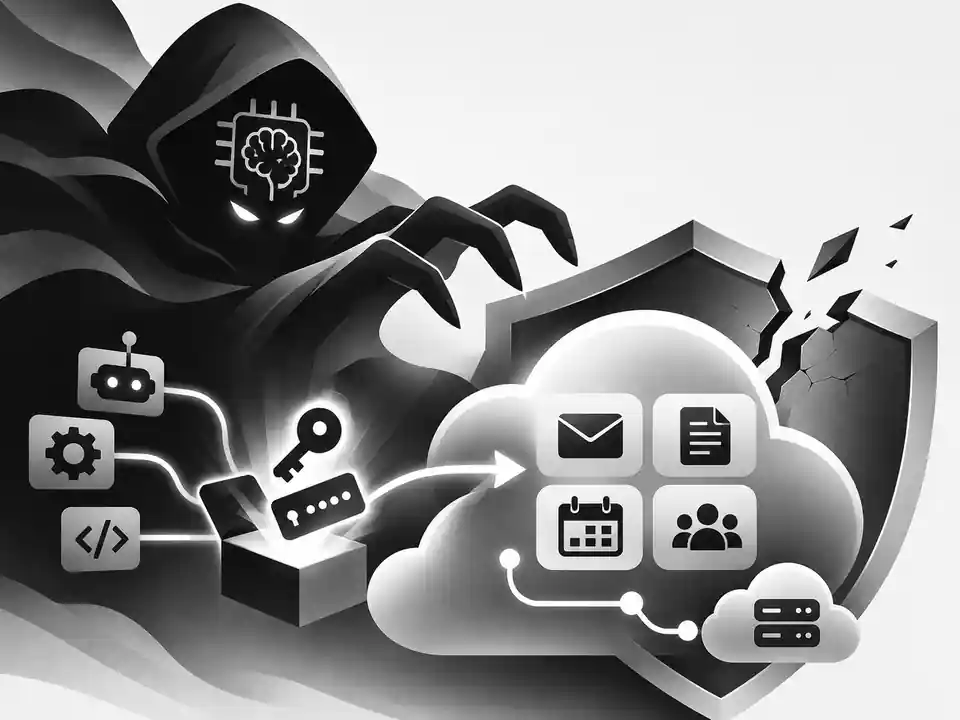
Aplikasi yang terintegrasi dengan Microsoft 365 dapat menggunakan identitas layanan atau service principal untuk mengakses sumber daya tanpa login interaktif seorang karyawan. Identitas ini dapat diautentikasi menggunakan client secret, sertifikat, atau mekanisme federasi sesuai konfigurasi aplikasinya.
Dalam investigasi Microsoft, penyerang menggunakan tooling agentik untuk mencari secret, antara lain melalui repository publik. Microsoft juga mengamati penggunaan kredensial valid dalam autentikasi Entra ID. Namun, sumber awal seluruh kredensial pada kasus yang dipantau Todyl belum dapat dibuktikan satu per satu.
Karena kredensial tersebut valid, sistem dapat memproses login sebagai aplikasi yang sah. Ini berbeda dari peretasan password karyawan: MFA untuk pengguna tidak otomatis melindungi proses autentikasi aplikasi.
Token membuka akses sesuai izin aplikasi
Setelah berhasil masuk, penyerang mencoba memperoleh token untuk beberapa layanan cloud, termasuk Azure Resource Manager, Azure Key Vault, Microsoft Graph, Storage, dan layanan AI. Token yang berhasil didapat hanya memberikan akses sesuai konfigurasi izin aplikasi atau identitas terkait.
Dari sini risikonya bertambah. Sebuah aplikasi dengan izin terlalu luas dapat memberikan jalur menuju informasi tenant, dokumen SharePoint atau OneDrive, item mailbox, hingga secret lain yang tersimpan dalam layanan cloud.
Todyl mengamati pencarian menggunakan Microsoft Graph, pengunduhan dokumen, serta penggunaan materi yang ditemukan untuk mencoba autentikasi berikutnya. Microsoft juga mendokumentasikan percobaan mengakses konfigurasi Azure dan mengambil secret dari Key Vault.
Alur konseptual penyalahgunaan kredensial aplikasi hingga akses ke sumber daya cloud.
Integrasi MSP memperbesar jangkauan
MSP biasanya mengelola sistem beberapa pelanggan melalui aplikasi multi-tenant atau hubungan akses terdelegasi. Jika kredensial integrasinya bocor, dampak potensial tidak berhenti pada organisasi penyedia layanan.
Dalam satu rangkaian aktivitas, Todyl melihat sebuah aplikasi multi-tenant digunakan untuk mencoba menjangkau 15 tenant pelanggan dalam putaran singkat. Itu menunjukkan risiko konsentrasi izin: satu identitas integrasi dapat menjadi penghubung ke banyak organisasi.
Temuan tersebut bukan berarti semua aplikasi multi-tenant tidak aman. Masalahnya muncul ketika kredensial, izin, dan pemantauan akses tidak dikendalikan secara memadai.
Apa yang benar-benar ditemukan peneliti?
Dalam cakupan telemetri yang dianalisis sampai awal November, Todyl melaporkan sekitar 45 registrasi aplikasi pada 18 organisasi menjadi sasaran. Lebih dari 33 registrasi aplikasi berhasil diautentikasi, sementara akses melalui aplikasi tersebut menjangkau 27 organisasi, termasuk pelanggan MSP.
Investigasi itu juga mencatat 81 file yang diunduh dan sekitar 2.279 item mailbox yang diakses. Todyl menyebut mayoritas login menggunakan scripted client, dengan aktivitas yang berlangsung pada kecepatan mesin.
Angka ini merupakan temuan pada lingkungan yang dapat dipantau Todyl, bukan jumlah korban global. Akses ke item mailbox juga tidak otomatis menjelaskan isi data, tingkat sensitivitasnya, atau jumlah orang yang terdampak.
Todyl tidak melaporkan bukti pemerasan, enkripsi ransomware, atau penghancuran data dalam rangkaian yang diamatinya sampai pembaruan tersebut. Tetapi akses data yang terkonfirmasi tetap harus diperlakukan sebagai potensi paparan informasi.
Peran AI: mempercepat pencarian secret dan eksploitasi izin
Nilai tambah AI bagi penyerang dalam kasus ini adalah otomatisasi beberapa langkah yang biasanya memerlukan operator manusia: mencari kredensial, menguji akses, membaca respons API, lalu menyesuaikan permintaan berikutnya.
Microsoft mendokumentasikan satu kejadian ketika proses bergerak dari pencarian client secret pada GitHub hingga eksfiltrasi data Azure Key Vault dalam lima menit. Pada contoh lain, permintaan Azure API yang gagal diikuti perubahan versi API dan respons berhasil puluhan detik kemudian.
Pola ini menunjukkan bagaimana tooling agentik dapat memperpendek waktu antara kebocoran secret dan penyalahgunaannya. Meski demikian, bukti yang tersedia tidak berarti seluruh tindakan penyerang berlangsung tanpa arahan manusia, atau bahwa semua aktivitas otomatis pasti dijalankan AI.
Bagi tim developer, konsekuensinya jelas: waktu untuk merotasi secret yang bocor bisa jauh lebih sempit daripada proses audit manual yang dilakukan berkala.
Zero-day Outlook CVE-2026-124194: risiko yang berbeda
Pada 10 November 2026, Microsoft merilis pembaruan keamanan untuk CVE-2026-124194, kelemahan spoofing pada Microsoft Office Outlook dengan skor dasar CVSS 6,5. Microsoft menandai kerentanan ini sebagai telah dieksploitasi, dan CISA menambahkannya ke katalog kerentanan yang diketahui aktif dieksploitasi.
Menurut advisory Microsoft, penyerang dapat mengirim file pesan berbahaya dan membujuk pengguna membuka file tersebut melalui Outlook yang terdampak. Tindakan ini dapat membuat aplikasi terhubung ke lokasi jaringan yang dikendalikan penyerang tanpa menampilkan peringatan konten eksternal sebagaimana mestinya.
Dampak yang dijelaskan Microsoft adalah kemungkinan terbukanya hash autentikasi NTLMv2 yang dapat disalahgunakan untuk impersonasi. Eksploitasi membutuhkan tindakan pengguna; Preview Pane saja tidak dinyatakan sebagai jalur eksploitasi.
Kerentanan Outlook ini berbeda dari kampanye pencurian client secret. Tidak ada bukti dalam sumber yang ditinjau bahwa CVE tersebut menyebabkan outage Microsoft 365 pada 12 November.
Mengapa Microsoft 365 terganggu pada 12 November?
Microsoft melaporkan gangguan akses Exchange Online yang kemudian memengaruhi fitur terkait email pada Outlook, Teams, Microsoft 365 Copilot, Microsoft Graph, SharePoint Online, dan layanan lain. Tingkat dampak setiap produk berbeda; misalnya, fungsi inti pesan dan rapat Teams dilaporkan relatif tetap berjalan, sementara fitur yang bergantung pada Exchange mengalami masalah.
Dalam pembaruan investigasinya, Microsoft menemukan sebagian server berhenti memproses permintaan setelah proses yang menangani koneksi aman mengalami beban berlebih. Perusahaan juga menguji pembatasan jenis lalu lintas, pemulihan server, dan pengembalian perubahan konfigurasi jaringan.
Juru bicara Microsoft menyatakan tidak ada indikasi serangan siber sebagai penyebab gangguan tersebut. Sampai pembaruan 13 November 2026 yang dapat diverifikasi untuk naskah ini, penjelasan akar masalah final belum tersedia.
Karena itu, klaim bahwa penyerang berhasil melumpuhkan Microsoft 365 secara global pada 12 November tidak memiliki dasar yang cukup. Menggabungkan dua insiden yang berdekatan waktunya menjadi satu cerita serangan justru bisa menyesatkan keputusan keamanan perusahaan.
Langkah mitigasi untuk admin Microsoft 365 dan developer
Audit identitas aplikasi, bukan hanya akun pengguna
Mulai dari inventaris aplikasi yang terdaftar di Entra ID. Periksa kepemilikan, izin Microsoft Graph, masa berlaku client secret, sertifikat, dan federated credential. Aplikasi yang tidak dikenal atau memiliki izin berlebihan perlu ditinjau sebelum diizinkan mengakses data sensitif.
Periksa juga service principal sign-in logs, bukan hanya login interaktif karyawan. Dalam investigasi November, Microsoft dan Todyl menyoroti alamat 199.19.77.84 sebagai indikator penting untuk pencarian historis sejak 28 Oktober 2026.
Alamat IP hanyalah petunjuk investigasi, bukan satu-satunya pola deteksi. Pencarian perlu memperhatikan aplikasi yang mendadak meminta token untuk beberapa layanan, autentikasi berulang dari infrastruktur asing, serta percobaan gagal yang kemudian berhasil.
Rotasi secret dan telusuri akses turunannya
Jika ditemukan indikasi client secret bocor, hapus atau rotasi kredensial tersebut segera. Menghapus secret dari repository saja tidak cukup karena nilainya mungkin masih tersimpan di riwayat commit, log, cache, atau salinan lain.
Penanganan juga perlu mencakup pencabutan sesi yang relevan, pemeriksaan Key Vault, audit dokumen yang telah diakses, dan rotasi kredensial turunan yang bisa dijangkau aplikasi tersebut. Simpan bukti log sebelum melakukan tindakan yang menghilangkan jejak investigasi.
Untuk integrasi baru, prioritaskan mekanisme tanpa secret jangka panjang, seperti managed identity, apabila didukung arsitektur dan layanan yang digunakan. Terapkan izin minimum sesuai kebutuhan operasional.
Perhatikan batas Conditional Access
Kebijakan Conditional Access untuk akun manusia tidak selalu berlaku bagi service principal. Microsoft merekomendasikan kebijakan khusus workload identities apabila tenant dan lisensinya mendukung. Perlindungan ini memiliki batas cakupan, termasuk pada beberapa jenis aplikasi multi-tenant, sehingga tidak boleh menjadi satu-satunya kontrol.
MSP juga perlu memeriksa akses Partner Center, hubungan Granular Delegated Admin Privileges (GDAP), dan aktivitas lintas tenant pelanggan. Vendor serta pelanggan perlu memiliki prosedur untuk mencabut akses integrasi tanpa menunggu insiden meluas.
Lindungi workflow pengembangan dan AI agent
Secret scanning harus menjadi bagian dari proses commit dan pull request. Untuk pengembang yang menggunakan AI coding agent, batasi akses ke credential store dan cegah secret dicetak melalui perintah terminal, prompt, log, atau keluaran tool.
Penggunaan AI dalam pengembangan perlu disertai kontrol teknis dan tanggung jawab yang jelas. Hal ini sejalan dengan pembahasan mengenai AI governance dalam pengelolaan sistem digital: kemampuan otomasi seharusnya berjalan bersama pembatasan izin, audit, dan prosedur respons.
Sementara itu, perangkat yang menggunakan Outlook versi terdampak harus menerima pembaruan keamanan November 2026. Admin juga dapat meninjau pembatasan autentikasi NTLM dan akses keluar ke lokasi jaringan yang tidak tepercaya sesuai kebijakan perusahaan.
Apa yang belum diketahui hingga 13 November 2026?
Identitas pasti operator dalam rangkaian serangan yang diteliti Todyl belum ditetapkan. Jumlah korban secara global, asal setiap kredensial awal, dan seluruh penggunaan data yang diambil juga belum dapat dihitung dari laporan publik tersebut.
Temuan Microsoft mengenai AI agentik dan aktivitas pada infrastruktur yang sama memperkuat dugaan penggunaan otomasi, tetapi tidak membuktikan bahwa setiap langkah pada setiap tenant dijalankan AI.
Akar penyebab final gangguan Microsoft 365 pada 12 November juga perlu mengikuti pembaruan resmi berikutnya. Untuk sementara, respons yang tepat adalah memisahkan investigasi kompromi identitas, patch kerentanan Outlook, dan pemulihan ketersediaan layanan sebagai tiga pekerjaan keamanan dan operasional yang berbeda.
FAQ artikel
Jawaban ringkas untuk pertanyaan yang paling sering muncul dari topik artikel ini.
Apakah Microsoft 365 diretas pada November 2026?
Peneliti mengonfirmasi akses tidak sah ke sejumlah lingkungan Microsoft 365 dan Azure melalui kredensial aplikasi yang valid. Itu bukan bukti bahwa seluruh platform Microsoft 365 atau semua tenant telah diretas.
Apakah outage Microsoft 365 tanggal 12 November 2026 disebabkan serangan siber?
Tidak ada bukti terkonfirmasi yang menghubungkan outage tersebut dengan serangan. Microsoft menyatakan tidak ada indikasi aktivitas siber berbahaya sebagai penyebabnya, sementara investigasi teknis layanan masih berlangsung pada pembaruan yang ditinjau.
CVE-2026-124194 adalah kelemahan spoofing Outlook yang dapat mengekspos hash autentikasi NTLMv2 ketika pengguna membuka file berbahaya. Microsoft mengonfirmasi eksploitasi dan merilis perbaikannya pada 10 November 2026.
Bagaimana cara melindungi Microsoft 365 dari pencurian client secret?
Audit registrasi aplikasi dan sign-in service principal, batasi izin Microsoft Graph, rotasi secret yang terindikasi bocor, periksa log Key Vault, gunakan workload identity protection bila tersedia, dan pindahkan kredensial jangka panjang ke penyimpanan secret terkelola.
Hai, saya Katon Fajar Utomo. Seorang Web Developer & SEO Specialist yang berfokus membangun website modern, sistem internal yang efisien, dan optimasi mesin pencari berorientasi performa.
Panduan mengganti slug WordPress dan mengatur redirect 301 dengan Redirection, Rank Math, atau Yoast Premium, termasuk p...
Related posts
Artikel lain yang masih terhubung lewat tema dan taxonomy.
16 Okt 2026
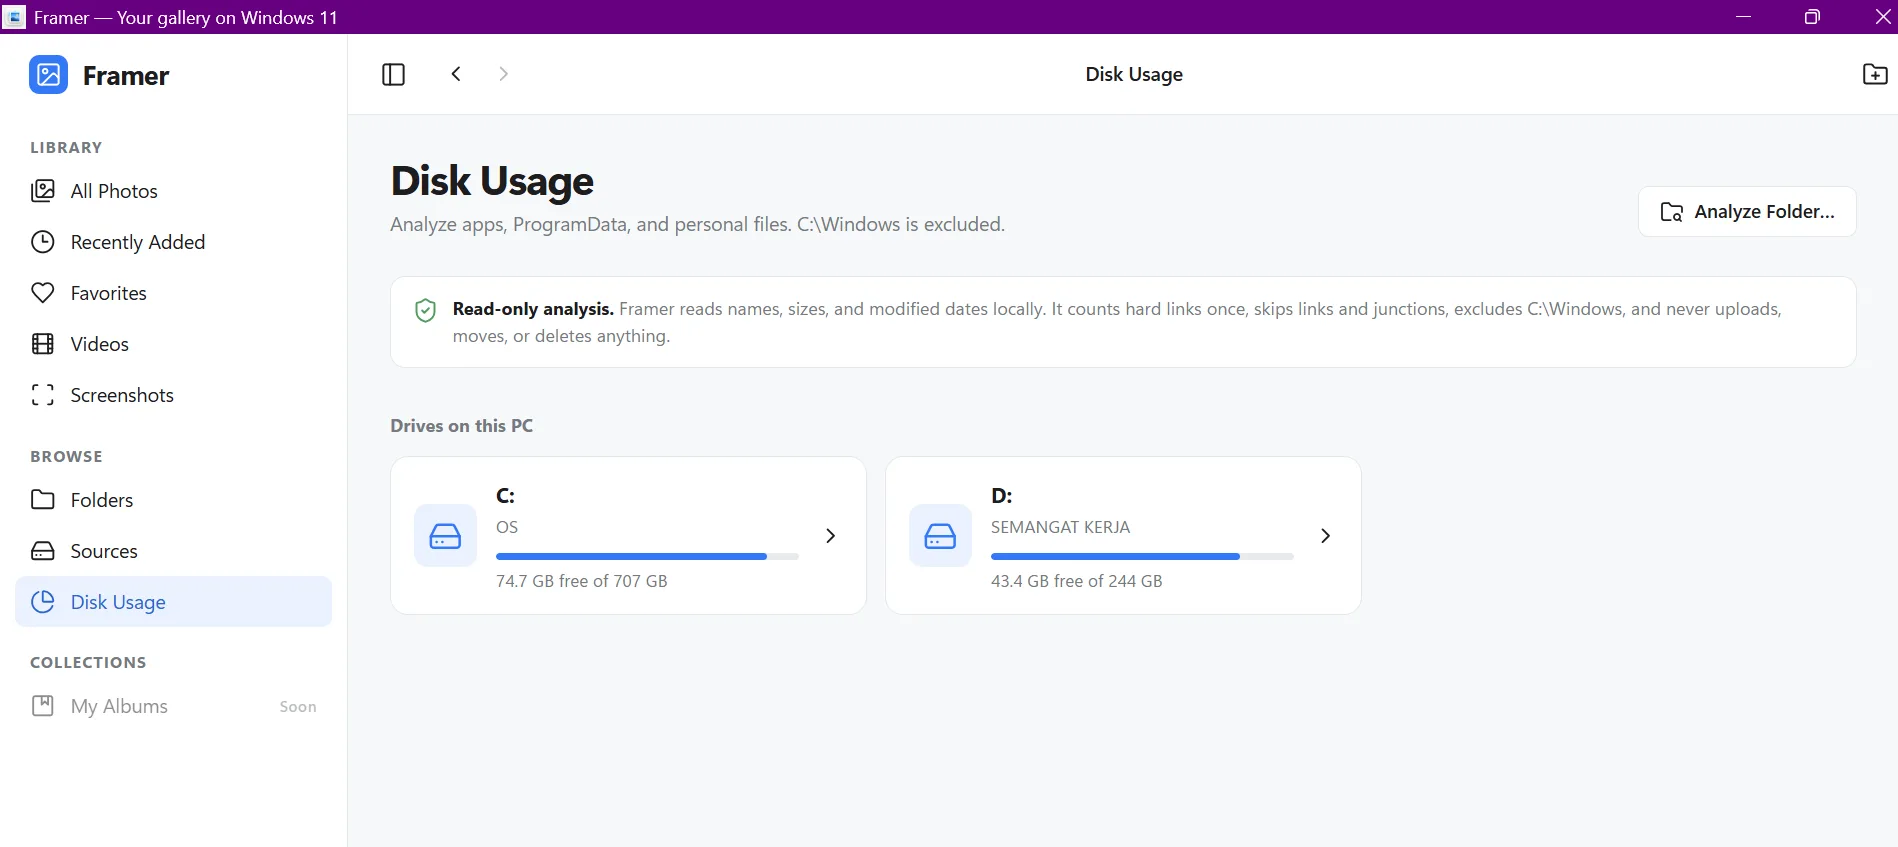
Disk C Penuh? Cara Mengatasi dan Mengecek File Terbesar di Windows 11
Drive C: di laptop saya berkapasitas 707 GB, dan sisanya tinggal 74,7 GB. Saya tahu harus menghapus sesuatu, tapi tidak tahu apa yang aman. Menghapus...
Linus Torvalds Pakai AI untuk Kernel Linux: Fakta Lengkap dan Dampaknya bagi Pengembang Indonesia
Linus Torvalds, pencipta Linux dan Git, kini memakai AI dalam pengembangan kernel Linux. Pada Oktober 2026, ia menggunakan Claude Code, alat pemrogram...

Ringkasan ahli
Analisis serangan Microsoft 365 November 2026: pencurian identitas aplikasi, AI agentik, zero-day Outlook, dan gangguan layanan yang terpisah.
Katon Fajar
B2B tech partner