Analisis
Tahap awal pengembangan dimulai dengan memetakan workflow penerbitan sertifikat.
Dari proses tersebut, saya menemukan bahwa masalah utama tidak hanya terletak pada pembuatan file PDF, tetapi pada hubungan antara:
- kegiatan;
- participant;
- penerbit;
- nomor sertifikat;
- batch;
- file hasil;
- dan lifecycle penerbitan.
Saya kemudian memisahkan data master dengan data transaksi agar perubahan data participant di masa depan tidak mengubah histori sertifikat yang telah diterbitkan.
Strategi
Saya memilih pendekatan modular monolith menggunakan Laravel untuk menjaga proses delivery tetap sederhana sekaligus mempertahankan struktur domain yang jelas.
Workflow import dipisahkan dari certificate generator.
Participant harus sudah tervalidasi dan terhubung dengan kegiatan sebelum batch penerbitan dapat dibuat.
Pendekatan ini membuat proses generation lebih deterministik dan mencegah generator menjadi jalur tersembunyi untuk menghasilkan data participant baru.
State untuk batch dan certificate juga didefinisikan secara eksplisit.
Nomor otomatis dialokasikan menggunakan database transaction dan locking, sedangkan nomor eksternal divalidasi sebelum certificate record dibuat.
Snapshot informasi penerima dan issuer kemudian disimpan pada certificate sehingga histori sertifikat tetap konsisten meskipun master data berubah.
Implementasi
Proses CSV import dilakukan secara streaming.
Header dinormalisasi dan setiap baris divalidasi sebelum data disimpan.
Email yang tersedia digunakan sebagai salah satu dasar pencocokan participant dalam branch yang sama, sedangkan nama yang identik tanpa identifier yang cukup tidak langsung digabungkan secara otomatis.
Ketika operator mengonfirmasi batch penerbitan, sistem membuat satu queued job untuk setiap certificate.
Setiap job akan:
- memuat ulang certificate record;
- memeriksa apakah item sudah selesai;
- merender Blade view menjadi PDF menggunakan Chromium;
- menyimpan file ke private storage;
- memperbarui status certificate;
- memperbarui progress batch secara atomik.
Antarmuka membaca progress dari database sehingga proses tetap dapat dipantau meskipun halaman browser dimuat ulang.
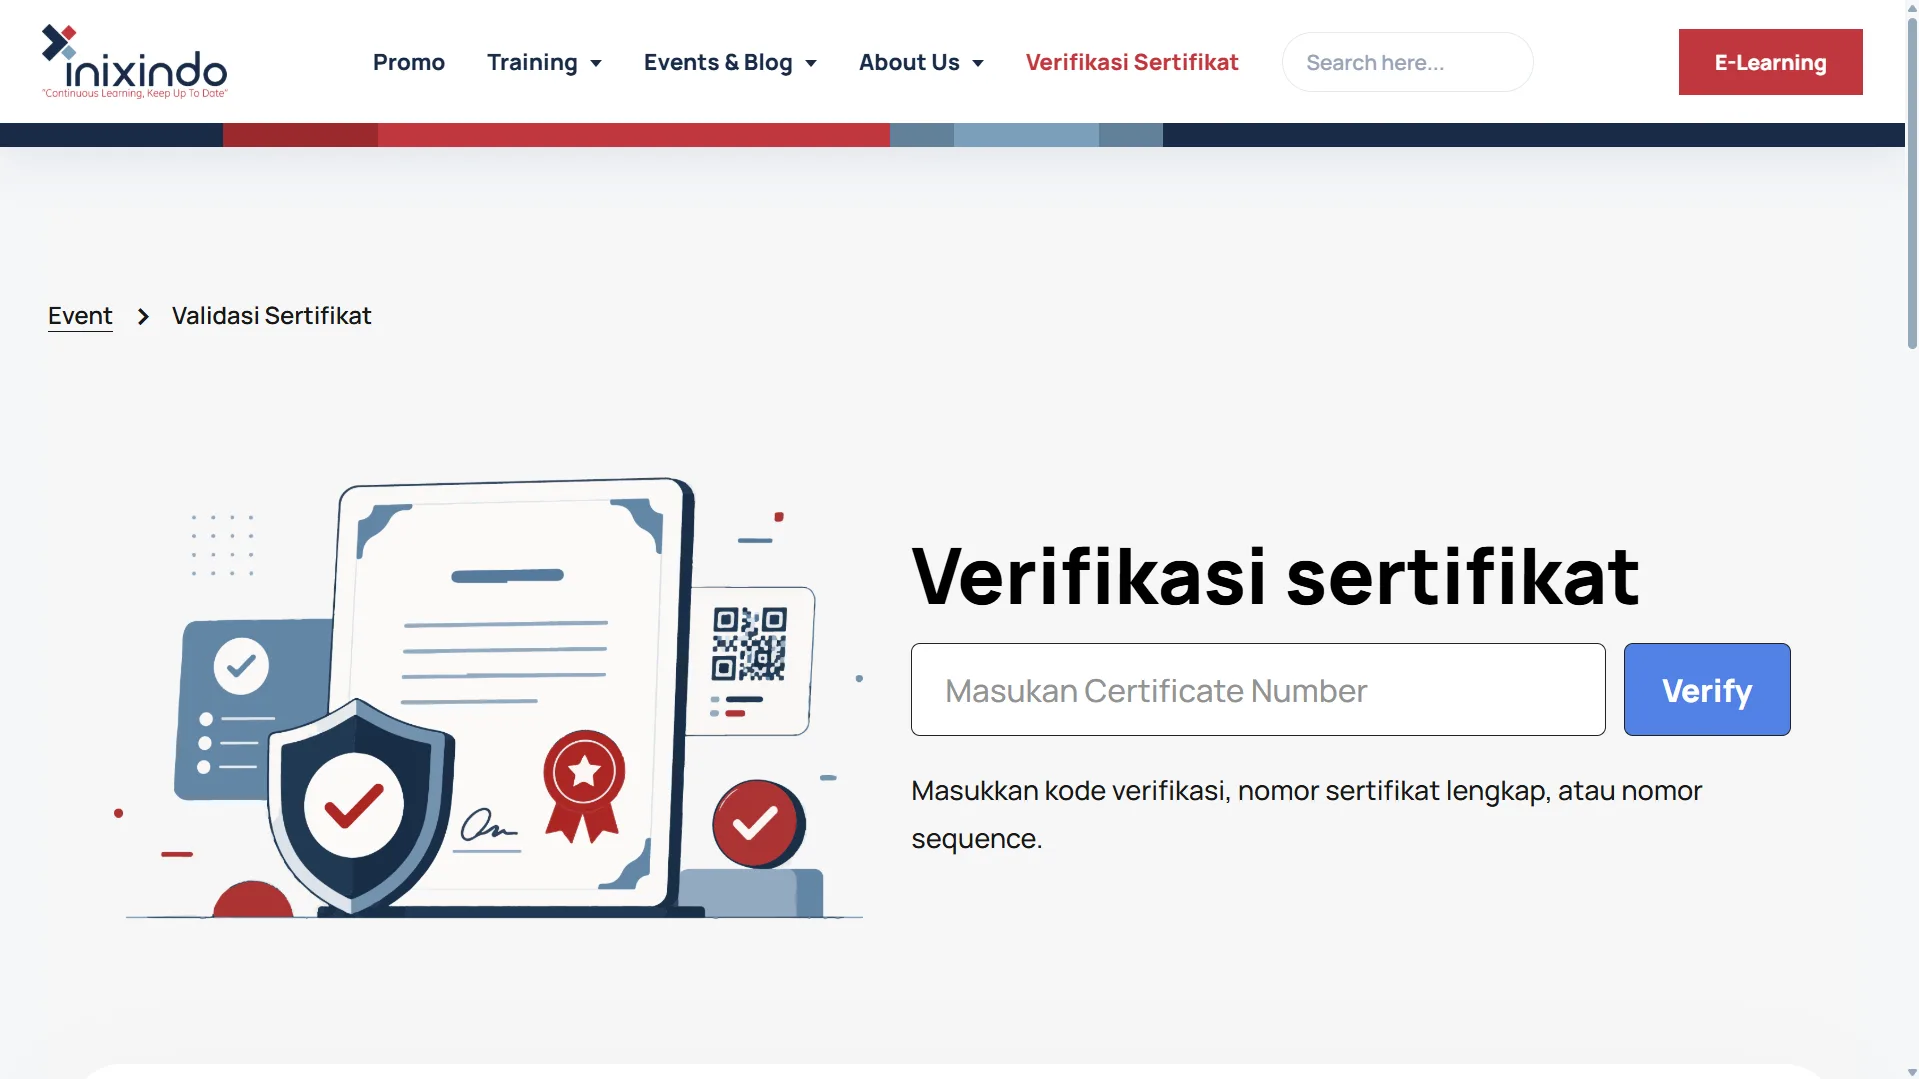
Untuk public verification, kode verifikasi diarahkan ke permalink khusus.
Halaman tersebut hanya menampilkan informasi registry dan snapshot yang diperlukan, sementara lokasi file PDF dan data internal tetap privat.
Validasi
Validasi implementasi dilakukan menggunakan unit test dan feature test.
Skenario pengujian mencakup:
- import data;
- deduplikasi participant;
- pemilihan peserta;
- certificate numbering;
- queue dispatch;
- idempotency;
- batch status;
- PDF renderer;
- private storage;
- download;
- public verification;
- authorization;
- dan penolakan akses antar branch.
Laravel Pint dan production asset build juga digunakan sebagai bagian dari pemeriksaan sebelum delivery.
Fitur / Implementasi Utama
Participant Registry dan CSV Import
Participant disimpan sebagai identitas canonical dalam konteks branch.
Informasi terkait paket dan kegiatan ditempatkan pada data keikutsertaan sehingga satu participant dapat mengikuti beberapa program tanpa harus membuat identitas baru setiap kali.
Proses import memberikan ringkasan mengenai:
- baris valid;
- baris invalid;
- participant baru;
- participant existing;
- dan data duplikat.
Certificate Generation Engine
Certificate generator mengambil participant dari kegiatan yang telah tersimpan dan menerapkan scope sesuai kebutuhan penerbitan.
Operator dapat memilih seluruh peserta atau kelompok tertentu sebelum melakukan konfirmasi.
Batch dan certificate record dibuat dalam transaction, kemudian setiap certificate diproses menggunakan queue job terpisah.
Dengan pendekatan ini, kegagalan pada satu certificate dapat ditangani tanpa menggagalkan keseluruhan batch.
Numbering dan Immutable Snapshot
Internal certificate number dialokasikan menggunakan mekanisme locking.
Untuk kegiatan yang menggunakan external numbering, nomor dari sumber resmi tetap dipertahankan dan diperiksa terhadap kemungkinan duplikasi.
Certificate juga menyimpan snapshot informasi penting seperti:
- nama penerima;
- penerbit;
- judul kegiatan;
- periode;
- dan nomor sertifikat.
Snapshot tersebut menjaga histori sertifikat agar tidak berubah ketika master data diperbarui di kemudian hari.
PDF, Private Storage, dan Download
Print view berbasis Blade dirender menjadi PDF A4 menggunakan Chromium.
Template attendance dan course completion menggunakan artwork resmi dengan penempatan data dinamis yang terkontrol.
File hasil disimpan pada private storage.
User yang memiliki hak akses dapat menggunakan beberapa metode pengambilan hasil:
- preview;
- individual PDF download;
- dan ZIP download untuk satu batch.
Public Certificate Verification
Certificate dengan status selesai dapat diverifikasi menggunakan public identifier.
Identifier tersebut diarahkan menuju permalink verifikasi yang bersifat canonical.
Halaman verifikasi hanya menampilkan data minimum yang dibutuhkan untuk memastikan validitas certificate tanpa membuka private file path atau informasi participant yang tidak diperlukan.
Multi-Branch Authorization dan Audit
Query, policy, middleware, dan relational constraint digunakan untuk membatasi akses data berdasarkan branch user.
Role tertentu dapat diberikan kemampuan lintas cabang secara eksplisit ketika dibutuhkan.
Aktivitas penting seperti import, certificate generation, penghapusan, serta perubahan konfigurasi dicatat untuk membantu proses penelusuran dan audit.
Workshop CMS dan Email Foundation
Selain credential operations, InixCert memiliki fondasi Workshop CMS yang mencakup:
- category;
- collection;
- metadata SEO;
- workshop schedule;
- batch;
- dan public visibility rules.
Untuk kebutuhan komunikasi, sistem menyediakan reusable email template, controlled personalization tag, HTML sanitization, draft per kegiatan, subscriber list, dan fondasi pengiriman berbasis queue.
Studi Kasus
Masalah
Penerbitan sertifikat sebelumnya dilakukan menggunakan beberapa alat dan file terpisah.
Data peserta, nomor sertifikat, template, dan output PDF tidak berada dalam satu lifecycle yang dapat ditelusuri dengan mudah.
Ketika jumlah kegiatan dan peserta bertambah, proses manual tersebut meningkatkan pekerjaan berulang serta risiko inkonsistensi data.
Analisis
Saya menyimpulkan bahwa mempercepat proses rendering PDF saja tidak akan menyelesaikan sumber permasalahan.
Sistem perlu mengontrol data sebelum proses rendering, menjaga hubungan participant dengan kegiatan, mengelola penomoran, menyimpan status setiap certificate, serta menyediakan mekanisme verifikasi tanpa mengekspos file privat.
Tindakan
Saya membangun workflow penerbitan secara berurutan:
- membuat master kegiatan;
- mengimpor participant;
- memvalidasi data participant;
- menentukan template dan cakupan penerima;
- membuat certificate snapshot;
- melakukan konfirmasi batch;
- memproses PDF menggunakan queue;
- menyimpan hasil ke private storage;
- menampilkan progress dari database;
- menyediakan public certificate verification.
Pada layer aplikasi, saya juga menerapkan database transaction, unique constraint, idempotent job behavior, branch-scoped authorization, audit logging, dan prinsip minimum disclosure pada public verification.
Hasil
InixCert menghasilkan workflow penerbitan sertifikat terpusat yang menghubungkan data participant hingga file PDF dan halaman verifikasi.
Operator tidak perlu menunggu proses rendering selesai di dalam browser request.
Status setiap item dapat ditelusuri secara individual dan kegagalan satu certificate tidak menghilangkan visibilitas terhadap certificate lainnya dalam batch yang sama.
Struktur data yang digunakan juga mendukung beberapa konteks penerbitan, termasuk internal event, training dengan external numbering, workshop, dan pengembangan operasional multi-branch secara bertahap.